La formación del personal, primera línea de defensa empresarial
Empleados concienciados detectan a tiempo los intentos de engaño y reducen los incidentes.
Vulnerabilidades zero-day: el reto de los fallos sin parche
Los fallos desconocidos por el fabricante exigen defensas en profundidad mientras llega la solución.
La formación del personal, primera línea de defensa empresarial
Empleados concienciados detectan a tiempo los intentos de engaño y reducen los incidentes.
Zero Trust: la estrategia de confianza cero para las empresas
El modelo de confianza cero verifica cada acceso y reduce el daño potencial de una intrusión.
Buenas prácticas para proteger los datos personales de los clientes
Minimizar, cifrar y controlar el acceso a los datos reduce el impacto de cualquier filtración.

World

Topics news and opinion
Zero Trust: la estrategia de confianza cero para las empresas
El modelo de confianza cero verifica cada acceso y reduce el daño potencial de una intrusión.
Vulnerabilidades zero-day: el reto de los fallos sin parche
Los fallos desconocidos por el fabricante exigen defensas en profundidad mientras llega la solución.
La formación del personal, primera línea de defensa empresarial
Empleados concienciados detectan a tiempo los intentos de engaño y reducen los incidentes.
Troyanos bancarios para Android se propagan mediante aplicaciones falsas
Aplicaciones maliciosas que imitan a las legítimas roban credenciales y interceptan los mensajes de verificación.
Fallos comunes en aplicaciones web y cómo mitigarlos
Inyecciones, errores de autenticación y configuraciones inseguras siguen liderando los incidentes web.

Technology

Topics news and opinion

El centro de operaciones de seguridad: pilar de la defensa corporativa

El SOC concentra la detección y respuesta a incidentes para proteger a la organización las 24 horas.

Planes de continuidad y recuperación ante desastres digitales

Prepararse para lo peor permite a las empresas seguir operando tras un incidente grave.

Las botnets de dispositivos IoT impulsan ataques DDoS de gran escala

Equipos conectados con contraseñas por defecto se convierten en redes de bots para saturar servicios en línea.

Gestión de parches: la importancia de cerrar vulnerabilidades a tiempo

Aplicar las actualizaciones con prioridad reduce la ventana que aprovechan los atacantes.

Buenas prácticas para proteger los datos personales de los clientes

Minimizar, cifrar y controlar el acceso a los datos reduce el impacto de cualquier filtración.

Cómo construir una gestión de riesgos cibernéticos efectiva

Identificar, priorizar y tratar los riesgos permite invertir los recursos donde más importan.

Latest

Topics news and opinion
Antes de los hackers y de las criptomonedas: el insólito origen del ransomware hace 36 años

Antes de los hackers y de las criptomonedas: el insólito origen del ransomware hace 36 años

En 1989, el concepto de secuestrar datos a cambio de dinero era completamente desconocido. Sin embargo, ese año todo cambió…
Hackean una popular herramienta de IA y roban contraseñas y claves de acceso

Hackean una popular herramienta de IA y roban contraseñas y claves de acceso

LiteLLM, una de las herramientas más utilizadas para conectar aplicaciones con múltiples modelos de inteligencia artificial, ha sido víctima de un…
Análisis forense en ciberseguridad: el arma invisible contra el cibercrimen

Análisis forense en ciberseguridad: el arma invisible contra el cibercrimen

Hoy en día, la ciberseguridad es un pilar fundamental para proteger datos y sistemas, tanto empresariales como personales. Dentro de este…
El grupo de ransomware SafePay ataca a Serveis Médics Penedés

El grupo de ransomware SafePay ataca a Serveis Médics Penedés

La prolífica banda de ransomware SafePay ha incorporado a su página de filtraciones de la dark web a la empresa sanitaria catalana Serveis…
Grupos APT iraníes se hicieron pasar por la operación de ransomware Chaos para ataques de falsa bandera

Grupos APT iraníes se hicieron pasar por la operación de ransomware Chaos para ataques de falsa bandera

Investigadores de la firma de ciberseguridad Rapid7 han advertido de que un grupo de actores de amenazas vinculados al Gobierno iraní ha estado usando…
La firma de ciberseguridad Trellix, hackeada por un conocido grupo de ransomware

La firma de ciberseguridad Trellix, hackeada por un conocido grupo de ransomware

El grupo de ransomware RansomHouse ha listado en su página de filtraciones de la dark web a la compañía de ciberseguridad Trellix. Los…
Cerca de 200.000 clientes, afectados por la brecha de datos de Zara

Cerca de 200.000 clientes, afectados por la brecha de datos de Zara

A mediados de abril, el grupo Inditex reveló que había sido víctima de una brecha de datos. La firma explicó que había detectado…
El proveedor de TI de notarías Notin, víctima de un nuevo ataque de ransomware cinco meses después

El proveedor de TI de notarías Notin, víctima de un nuevo ataque de ransomware cinco meses después

Durante las Navidades del año pasado adelantábamos en Escudo Digital que el proveedor de software, hardware y gestión para notarías Notin.es había sufrido un ataque…
Microsoft vincula el ataque de la cadena de suministro con IA de Mastra con hackers norcoreanos

Microsoft vincula el ataque de la cadena de suministro con IA de Mastra con hackers norcoreanos

Microsoft culpa a BlueNoroff del ataque a la cadena de suministro con IA de Mastra. BlueNoroff es un actor patrocinado por…
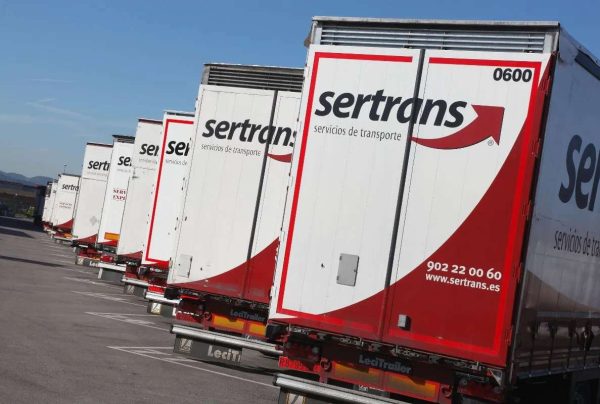
La compañía de transportes Sertrans, víctima del grupo de ransomware The Gentlemen

La compañía de transportes Sertrans, víctima del grupo de ransomware The Gentlemen

La peligrosa banda de ransomware The Gentlemen ha incorporado nuevas víctimas a su página de filtraciones de la dark web. Entre ellas…