Skip to content
Inicio
Noticias
Empresas
Amenazas
Página de ejemplo
Shop
Autor
Buscar
Contact Us
Cart
Checkout
My account
Home Page 2
Home Page 3
Press ESC to close
Buscar:
Or check our Popular Categories...
Amenazas y Ataques
Privacidad y Datos
Seguridad Empresarial
Uncategorized
Vulnerabilidades
April 04, 2025
Seguridad Empresarial
by
admin
La formación del personal, primera línea de defensa empresarial
Empleados concienciados detectan a tiempo los intentos de engaño y reducen los incidentes.
April 04, 2025
Vulnerabilidades
by
admin
Vulnerabilidades zero-day: el reto de los fallos sin parche
Los fallos desconocidos por el fabricante exigen defensas en profundidad mientras llega la solución.
La formación del personal, primera línea de defensa empresarial
Empleados concienciados detectan a tiempo los intentos de engaño y reducen los incidentes.
April 04, 2025
Seguridad Empresarial
by
admin
Zero Trust: la estrategia de confianza cero para las empresas
El modelo de confianza cero verifica cada acceso y reduce el daño potencial de una intrusión.
April 04, 2025
Privacidad y Datos
by
admin
Buenas prácticas para proteger los datos personales de los clientes
Minimizar, cifrar y controlar el acceso a los datos reduce el impacto de cualquier filtración.
World
Topics news and opinion
April 04, 2025
Seguridad Empresarial
Zero Trust: la estrategia de confianza cero para las empresas
El modelo de confianza cero verifica cada acceso y reduce el daño potencial de una intrusión.
April 04, 2025
Vulnerabilidades
Vulnerabilidades zero-day: el reto de los fallos sin parche
Los fallos desconocidos por el fabricante exigen defensas en profundidad mientras llega la solución.
April 04, 2025
Seguridad Empresarial
La formación del personal, primera línea de defensa empresarial
Empleados concienciados detectan a tiempo los intentos de engaño y reducen los incidentes.
January 07, 2025
Amenazas y Ataques
Troyanos bancarios para Android se propagan mediante aplicaciones falsas
Aplicaciones maliciosas que imitan a las legítimas roban credenciales y interceptan los mensajes de verificación.
January 07, 2025
Vulnerabilidades
Fallos comunes en aplicaciones web y cómo mitigarlos
Inyecciones, errores de autenticación y configuraciones inseguras siguen liderando los incidentes web.
Sports
Topics news and opinion
April 04, 2025
Vulnerabilidades
by
admin
Gestión de parches: la importancia de cerrar vulnerabilidades a tiempo
Aplicar las actualizaciones con prioridad reduce la ventana que aprovechan los atacantes.
April 04, 2025
Privacidad y Datos
by
admin
Buenas prácticas para proteger los datos personales de los clientes
Minimizar, cifrar y controlar el acceso a los datos reduce el impacto de cualquier filtración.
April 04, 2025
Seguridad Empresarial
by
admin
Cómo construir una gestión de riesgos cibernéticos efectiva
Identificar, priorizar y tratar los riesgos permite invertir los recursos donde más importan.
April 04, 2025
Privacidad y Datos
by
admin
Regulaciones de privacidad: qué deben saber las organizaciones
El cumplimiento normativo exige transparencia, consentimiento y notificación de incidentes.
April 04, 2025
Seguridad Empresarial
El centro de operaciones de seguridad: pilar de la defensa corporativa
April 04, 2025
Seguridad Empresarial
Planes de continuidad y recuperación ante desastres digitales
April 04, 2025
Amenazas y Ataques
Las botnets de dispositivos IoT impulsan ataques DDoS de gran escala
April 04, 2025
Vulnerabilidades
Gestión de parches: la importancia de cerrar vulnerabilidades a tiempo
April 04, 2025
Privacidad y Datos
Buenas prácticas para proteger los datos personales de los clientes
April 04, 2025
Seguridad Empresarial
Cómo construir una gestión de riesgos cibernéticos efectiva
Technology
Topics news and opinion
April 04, 2025
Seguridad Empresarial
by
admin
El centro de operaciones de seguridad: pilar de la defensa corporativa
El SOC concentra la detección y respuesta a incidentes para proteger a la organización las 24 horas.
April 04, 2025
Seguridad Empresarial
by
admin
Planes de continuidad y recuperación ante desastres digitales
Prepararse para lo peor permite a las empresas seguir operando tras un incidente grave.
April 04, 2025
Amenazas y Ataques
by
admin
Las botnets de dispositivos IoT impulsan ataques DDoS de gran escala
Equipos conectados con contraseñas por defecto se convierten en redes de bots para saturar servicios en línea.
April 04, 2025
Vulnerabilidades
by
admin
Gestión de parches: la importancia de cerrar vulnerabilidades a tiempo
Aplicar las actualizaciones con prioridad reduce la ventana que aprovechan los atacantes.
April 04, 2025
Privacidad y Datos
by
admin
Buenas prácticas para proteger los datos personales de los clientes
Minimizar, cifrar y controlar el acceso a los datos reduce el impacto de cualquier filtración.
April 04, 2025
Seguridad Empresarial
by
admin
Cómo construir una gestión de riesgos cibernéticos efectiva
Identificar, priorizar y tratar los riesgos permite invertir los recursos donde más importan.
Latest
Topics news and opinion
October 22, 2026
Uncategorized
Así opera Emperador, el nuevo grupo de ransomware que ya ha tenido su primera víctima en España
El mercado de los grupos de ransomware está en constante evolución, con nuevas operaciones que surgen cada cierto tiempo y…
October 22, 2026
Uncategorized
Cuidado con estos anuncios de Facebook: parecen de Google Play, pero conducen a casinos sin licencia
Una investigación de la unidad de inteligencia de amenazas de NordVPN ha identificado una operación a gran escala que utiliza…
October 22, 2026
Uncategorized
Una filtración revela cómo Rusia ha creado una cantera universitaria para sus ciberoperaciones militares
Una filtración de documentos internos de la Universidad Técnica Estatal Bauman de Moscú ha puesto el foco sobre una posible…
October 22, 2026
Uncategorized
Tu portátil también vuelve de vacaciones: los riesgos de haberse conectado a redes WiFi públicas
Septiembre no solo significa recuperar horarios, reuniones y correos pendientes. Los ordenadores portátiles, teléfonos móviles y tabletas que han acompañado…
October 22, 2026
Uncategorized
Un fallo en Lenovo ID permite el acceso sin autorización a unas 5.000 cuentas de Dropbox
Un fallo en el sistema de verificación de correo electrónico de Lenovo ID permitió acceder sin autorización a unas 5.000…
October 21, 2026
Uncategorized
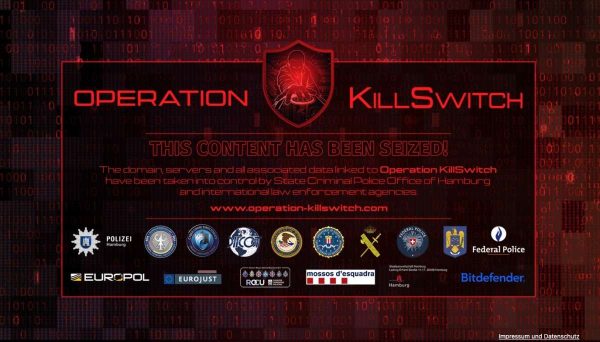
Desmantelado el grupo de ransomware KillSec gracias a una operación internacional
La actuación conjunta contra el grupo de ransomware KillSec ha terminado con tres detenciones, ocho registros y la intervención de…
October 21, 2026
Uncategorized
Un ataque de ransomware paraliza parte de las operaciones del mayor operador ferroviario en Japón
La operadora ferroviaria japonesa Keio Corporation ha confirmado que ha sufrido un ataque de ransomware durante el pasado fin de semana.…
October 21, 2026
Uncategorized
El Pentágono exige cambios en el Cibercomando de EE.UU. tras varios suicidios
El Departamento de Defensa de EE.UU. ha ordenado al Comando Cibernético (USCYBERCOM) que adopte nuevas medidas para proteger la salud…
October 21, 2026
Uncategorized
Agentes autónomos de OpenAI hackean decenas de webs para extraer datos en secreto
Un ejército de agentes autónomos de OpenAI operó en la sombra durante seis meses, infiltrándose en los sistemas de medio…
October 21, 2026
Uncategorized
Hackers ponen a la venta hasta 18 millones de registros de jugadores de Minecraft en la dark web
Varios ciberdelincuentes afirman en foros de la ‘dark web’ tener en su poder numerosos datos de jugadores de Minecraft y…
1
2
…
29
Next